
تحقیقات جدید امنیتی نشان میدهد که مهاجمان سایبری با بهرهگیری از یک درایور آسیبپذیر AMD، موفق به دور زدن لایههای امنیتی ویندوز و سرقت گسترده اطلاعات حساس کاربران شدهاند. این کمپین مخرب که از پلتفرم بدافزار به عنوان سرویس (MaaS) با نام Lunex استفاده میکند، با هدف قرار دادن گذرواژهها و دادههای مالی، تهدیدی جدی برای کاربران سیستمعامل ویندوز محسوب میشود.
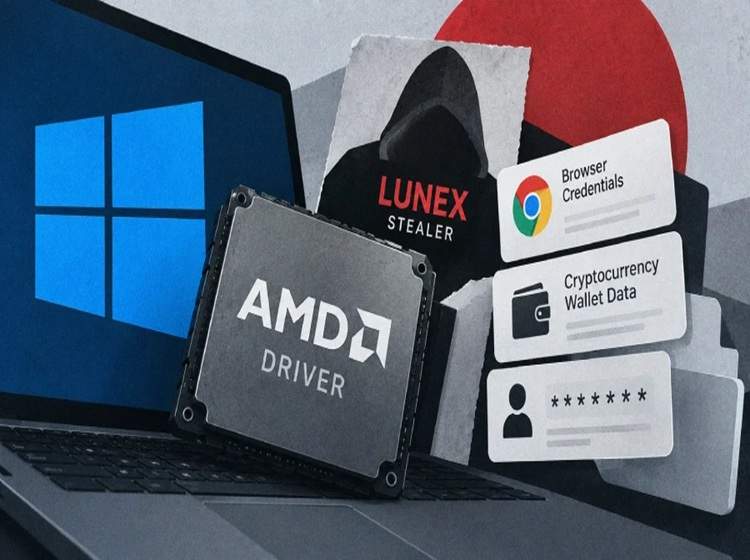
جزئیات فنی سوءاستفاده از درایور آسیبپذیر AMD
در قلب این زنجیره حمله، تکنیک موسوم به «آوردن درایور آسیبپذیر خود» (BYOVD) قرار دارد. مهاجمان با بارگذاری درایور هستهای `PDFWKRNL.sys` که متعلق به نرمافزار AMD Radeon است، از ضعف امنیتی CVE-2023-20598 برای ارتقای سطح دسترسی خود استفاده میکنند.
نکته نگرانکننده اینجاست که Lunex به جای متوقف کردن مستقیم ابزارهای امنیتی و ایجاد هشدار، با دستکاری سازوکارهای داخلی سیستم، ابزارهای EDR (تشخیص و پاسخ نقطه پایانی) را «کور» میکند. در این حالت، نرمافزارهای امنیتی بدون نمایش هیچ خطایی، همچنان فعال باقی میمانند اما قادر به شناسایی فعالیتهای مخرب بدافزار نیستند.
لایههای عملیاتی Lunex و روش سرقت اطلاعات
این بدافزار تنها به نفوذ اولیه اکتفا نمیکند و یک زیرساخت پیچیده برای استخراج اطلاعات ایجاد کرده است. فرایند آلودگی معمولاً با فریب کاربر از طریق صفحات جعلی CAPTCHA آغاز شده و در نهایت منجر به نصب ابزارهای سرقت اطلاعات (Stealer) میشود.
سرقت اطلاعات مرورگر: Lunex قادر است گذرواژهها، کوکیها و تاریخچه جستجوی کاربران را از هفت مرورگر محبوب مبتنی بر Chromium از جمله کروم، اج، اپرا و بریو استخراج کند.
تخلیه کیفپولهای دیجیتال: این بدافزار با هدف قرار دادن کیفپولهای رمزارزی دسکتاپی (مانند Exodus و Electrum) و افزونههای مرورگر (مانند متامسک)، داراییهای دیجیتال کاربران را هدف قرار میدهد.
راهکارهای مقابله و گسترش زیرساخت حملات
گزارشها حاکی از آن است که زیرساخت Lunex طی ماههای اخیر با ایجاد دهها پنل فرماندهی و کنترل (C2) در کشورهای مختلف، به ابزاری فراگیر برای گروههای مجرم سایبری تبدیل شده است. برخلاف تصور اولیه، این پلتفرم تنها برای سرقت اطلاعات نیست و قابلیتهایی همچون تزریق افزونههای مخرب به مرورگر و اجرای اسکریپتهای PowerShell برای کنترل کامل سیستم را نیز داراست.
پژوهشگران امنیتی هشدار میدهند که حتی لیستهای رسمی مایکروسافت برای مسدودسازی درایورهای آسیبپذیر نیز در برابر برخی نمونههای تغییریافته این درایورها چندان کارآمد نیستند. از همین رو، کاربران توصیه میشوند همواره سیستمعامل و نرمافزارهای درایور سختافزاری خود را از منابع رسمی بهروزرسانی کرده و از نصب فایلهای مشکوک که با وعدههای دروغین (مانند حل مشکل CAPTCHA) ارائه میشوند، بهشدت پرهیز کنند.
مطالب مرتبط
- هکرها با سوءاستفاده از مهندسی اجتماعی چگونه حسابهای ابری مایکروسافت را تصاحب کردند
- کارشناسان امنیت سایبری نسبت به شناسایی روتکیت لینوکسی PoisonedRefresh در تجهیزات F5 BIG-IP APM هشدار دادند
- مهاجمان با بهرهبرداری از نقص امنیتی کنترل کامل روترهای میکروتیک را در دست میگیرند
- مهاجمان با بهرهبرداری از نقص امنیتی کنترل کامل روترهای میکروتیک را در دست میگیرند











Leave a Reply