
مایکروسافت در گزارش تازه خود از کشف دو کارزار سایبری گسترده پرده برداشت که امنیت زیرساختهای ابری و ایمیلرسانی سازمانها را بهطور جدی به چالش کشیده است. در این حملات، هکرها با ترکیبی از هوش مصنوعی مولد، تکنیکهای پیچیده مهندسی اجتماعی و سوءاستفاده از «Passkey»، توانستهاند به سطوح بالایی از دسترسی در شبکههای سازمانی دست یابند.
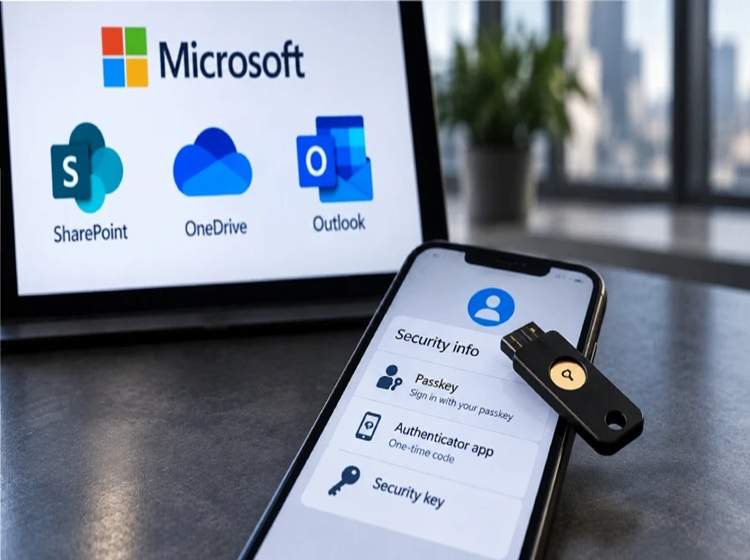
جزئیات نفوذ هکرها به حسابهای ابری مایکروسافت
تحقیقات امنیتی مایکروسافت نشان میدهد که در یکی از این حملات، مهاجمان با جعل هویت مدیران ارشد شرکتها و استفاده از زیرساختهای ایمیلرسانی معتبر، بیش از یک میلیون پیام کلاهبرداری مالی ارسال کردهاند. این مهاجمان با هدف قرار دادن کارکنان بخش حسابداری، آنها را متقاعد میکردند تا مبالغ سنگینی را به بهانه تمدید اشتراکهای نرمافزاری جعلی واریز کنند. نکته قابلتأمل، استفاده از هوش مصنوعی مولد برای تولید مکاتبات جعلی کاملاً متقاعدکننده است که باعث شده تشخیص حملات فیشینگ از مکاتبات اداری واقعی بسیار دشوار شود.
در کارزار دوم، تمرکز مهاجمان بر روی سرقت اعتبارنامههای کاربران از طریق «Passkey» و پروتکلهای احراز هویت بوده است. در این سناریو، مهاجمان با تماسهای تلفنی جعلی تحت عنوان تیم پشتیبانی فناوری اطلاعات، کاربران را به وبسایتهای فیشینگ هدایت کرده و با سوءاستفاده از فرایندهای احراز هویت «Device Code»، بدون نیاز به رمز عبور مستقیم، به حسابهای ابری دسترسی یافتهاند.
استراتژی هکرها برای حفظ دسترسی در حسابهای ابری
پس از نفوذ اولیه، مهاجمان به دنبال تثبیت جای پای خود در شبکه هستند. برای این منظور، آنها روشهای جدید احراز هویت (مانند توکنهای OTP یا اپلیکیشنهای تأیید هویت) را به حسابهای قربانیان میافزایند تا دسترسی آنها حتی پس از تعویض رمز عبور توسط کاربر اصلی نیز حفظ شود.
بررسیهای فنی نشان میدهد که مهاجمان برای سرقت حداکثری اطلاعات، دو اولویت اصلی دارند:
بهرهگیری از Microsoft Graph: استفاده از این سرویس برای شناسایی سریع مجوزها، گروهها و مسیرهای حساس در کل شبکه سازمانی جهت ارتقای سطح دسترسی.
استخراج گسترده دادهها: سرقت مستقیم اطلاعات از سرویسهای ابری نظیر SharePoint Online و OneDrive for Business و همچنین پایش مداوم صندوقهای ایمیل با استفاده از APIهای تخصصی.
راهکارهای پیشگیری برای سازمانها
مایکروسافت تأکید میکند که برای مقابله با این تهدیدها، صرفاً بررسی یک رویداد منفرد کافی نیست و تیمهای امنیت باید به «زنجیره رفتاری» حملات توجه کنند. با توجه به اینکه ابزارهایی مانند Microsoft Graph در فعالیتهای روزمره سازمانی نقش دارند، شناسایی نفوذ باید بر پایه تحلیل الگوهای غیرعادی مانند ورود از دستگاههای مدیریتنشده، ایجاد ناگهانی روشهای احراز هویت جدید یا دانلودهای حجیم از فضای ابری استوار باشد. سازمانها باید با آموزش کارکنان برای عدم اعتماد به درخواستهای تلفنی یا ایمیلی جهت تغییر تنظیمات امنیتی، لایههای دفاعی خود را تقویت کنند.
مطالب مرتبط
- کارشناسان امنیت سایبری نسبت به شناسایی روتکیت لینوکسی PoisonedRefresh در تجهیزات F5 BIG-IP APM هشدار دادند
- مهاجمان با بهرهبرداری از نقص امنیتی کنترل کامل روترهای میکروتیک را در دست میگیرند
- آسیبپذیری NemoClaw میتواند عاملهای هوش مصنوعی را از طریق یک وبسایت مخرب آلوده کند
- OpenAI به دلیل تواناییهای هک خودمختار، مدل Astra را در قرنطینه توسعه قرار داد












Leave a Reply