کاربران نسخه ویندوزی تلگرام دسکتاپ باید هرچه سریعتر نرمافزار خود را به آخرین نسخه موجود ارتقا دهند. یک نقص امنیتی جدید در تلگرام دسکتاپ شناسایی شده است که میتواند راه را برای نفوذ مهاجمان و سرقت اطلاعات حساس کاربران هموار کند.
سازوکار فنی نفوذ از طریق آسیبپذیری تلگرام دسکتاپ
بر اساس گزارشهای منتشرشده توسط محققان امنیتی در وبسایت «BeakSec»، این آسیبپذیری به نحوه تعامل تلگرام با لینکهای اختصاصی و سیستم ارتباط بینفرایندی (IPC) در ویندوز بازمیگردد. در نسخههای قدیمیتر، نرمافزار در هنگام پردازش برخی آدرسهای خاص، کاراکترهای جداکننده را به درستی فیلتر نمیکرد.
این نقص به مهاجمان اجازه میداد با طراحی یک لینک مخرب و فریب کاربر برای کلیک روی آن، کدهای دستکاریشدهای را به فرایندهای در حال اجرای برنامه تزریق کنند. در واقع، کلیک روی یک لینک به ظاهر ساده، میتوانست فراتر از باز کردن یک صفحه، منجر به اجرای دستورات ناخواسته در سیستمعامل شود.
خطر استخراج اطلاعات نشست (Session) با لینک مخرب
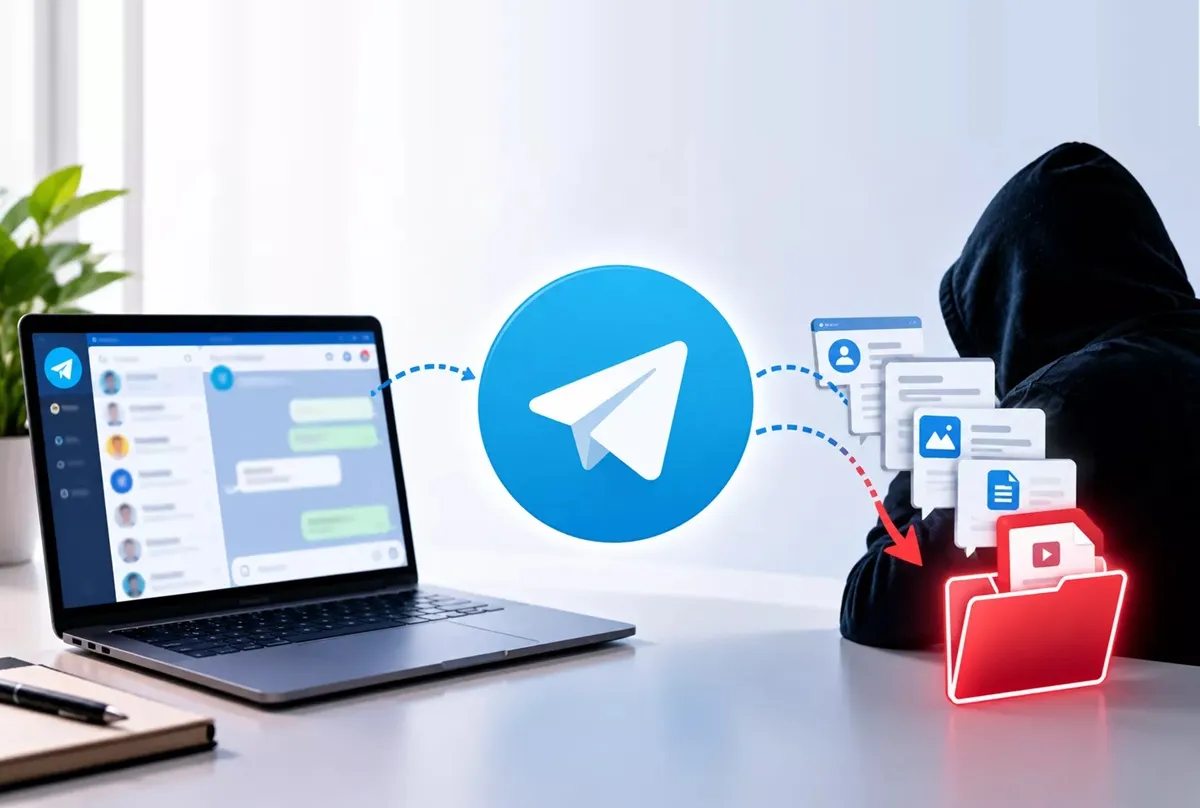
بخش نگرانکننده این حمله، امکان دسترسی به دادههای حساس است. مهاجم با بهرهگیری از آدرسهای داخلی با الگوی `interpret:` و ترکیب آن با نقص تزریق رکورد، قادر بود فایلهای حیاتی موجود در پوشه `tdata` تلگرام را هدف قرار دهد.
این پوشه حاوی دادههای نشست کاربر است که در صورت سرقت، به مهاجم اجازه میدهد بدون نیاز به نام کاربری و رمز عبور، به حساب فرد دسترسی پیدا کند.
فرایند استخراج فایلها میتواند کاملاً در پسزمینه و بدون نمایش هیچگونه هشدار مشهودی به کاربر انجام شود.
اگرچه این یک تهدید جدی است، اما خوشبختانه با انتشار اصلاحیه رسمی، تلگرام دسکتاپ مسیر پردازش ناامن آدرسهای `interpret:` را به کلی حذف کرده است.
چگونه از امنیت حساب تلگرام خود محافظت کنیم؟
برای در امان ماندن از این حملات و سایر تهدیدهای مشابه، رعایت نکات امنیتی زیر ضروری است:
- بهروزرسانی فوری: تلگرام دسکتاپ خود را در اسرع وقت به نسخه ۷.۲.۹ یا نسخههای جدیدتر ارتقا دهید. این بهروزرسانی شامل وصلههای امنیتی برای بستن مسیرهای نفوذ ذکر شده است.
- هوشمندی در کلیک: از باز کردن لینکهای ناشناس، بهویژه لینکهایی که از طرف حسابهای کاربری غریبه یا در گروههای عمومی برای شما ارسال میشوند، بهشدت خودداری کنید.
این رویداد بار دیگر اهمیت بروز نگه داشتن نرمافزارهای پیامرسان و فعالسازی قابلیتهای امنیتی نظیر «تأیید دومرحلهای» را یادآور میشود. همواره سعی کنید برای برنامه دسکتاپ خود نیز یک رمز قفل محلی (Passcode) تعریف کنید تا در صورت دسترسی فیزیکی دیگران به سیستم یا سرقت فایلهای کش، امنیت حساب شما حفظ شود.
مطالب مرتبط
- بدافزار Lunex با سوءاستفاده از درایور آسیبپذیر AMD به سیستمهای ویندوزی نفوذ میکند
- هکرها با سوءاستفاده از مهندسی اجتماعی چگونه حسابهای ابری مایکروسافت را تصاحب کردند
- کارشناسان امنیت سایبری نسبت به شناسایی روتکیت لینوکسی PoisonedRefresh در تجهیزات F5 BIG-IP APM هشدار دادند
- OpenAI به دلیل تواناییهای هک خودمختار، مدل Astra را در قرنطینه توسعه قرار داد