پژوهشهای جدید حوزه امنیت سایبری نشان میدهد که تلویزیونهای هوشمند سامسونگ با بهرهگیری از ابزارهای پیچیده سختافزاری و نرمافزاری، فراتر از انتظارات کاربران به رهگیری فعالیتهای آنها میپردازند. این یافتهها که با استفاده از تکنیکهای مهندسی معکوس به دست آمده، زنگ خطری جدی برای حریم خصوصی و امنیت داراییهای دیجیتال به شمار میرود.
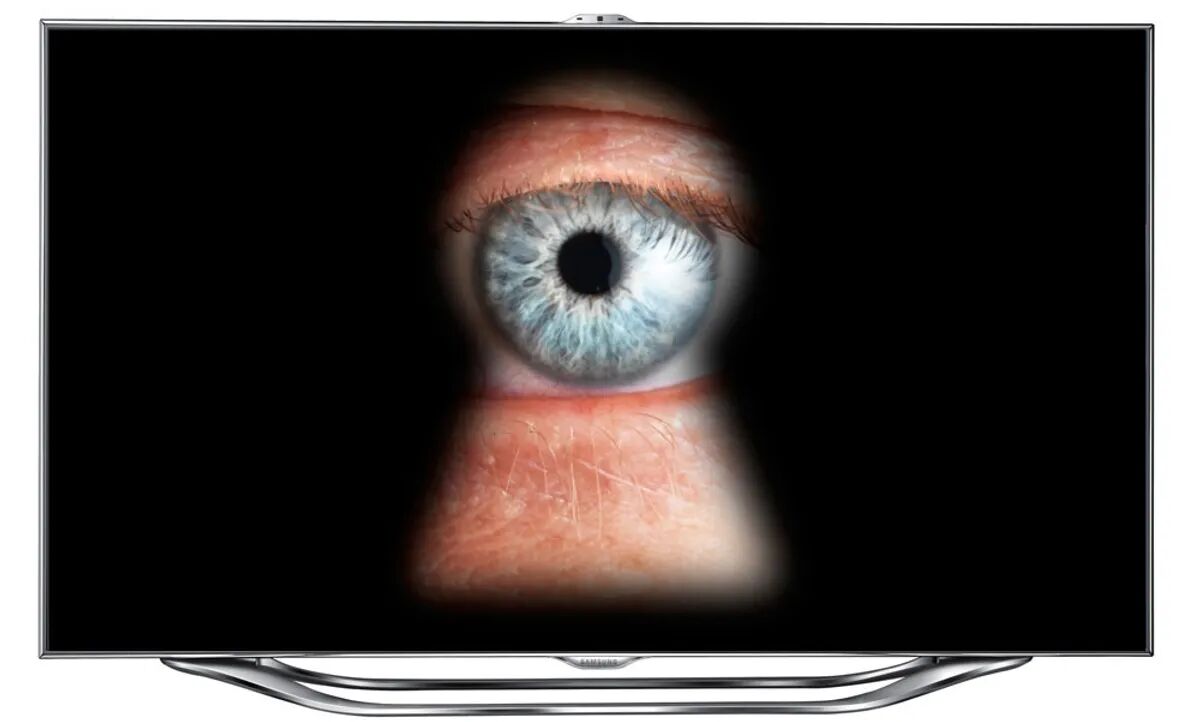
مکانیسمهای مخفی در تلویزیونهای سامسونگ برای نظارت بر کاربران
بررسیهای فنی حاکی از آن است که تلویزیونهای هوشمند سامسونگ از مجموعهای از ابزارهای داخلی برای جمعآوری دادههای رفتاری استفاده میکنند. این دستگاهها با بهرهگیری از قابلیتهایی نظیر «شناسایی خودکار محتوا» (ACR)، نقشهبرداری شبکه و پروفایلسازی دقیق، رفتار کاربران را برای اهداف تبلیغاتی تحلیل میکنند. حتی در مدلهایی که فاقد میکروفون داخلی هستند، سیستمهای این تلویزیونها تلاش میکنند از طریق ارتباط با دستگاههای جانبی متصل مانند ساندبارها یا اسپیکرهای بلوتوثی، به ورودی صدای محیط دسترسی پیدا کنند. کارشناسان شرکت ایست (ESET) معتقدند که با پیشرفت هوش مصنوعی، شناسایی این ابزارهای نظارتیِ نهفته بسیار سریعتر از گذشته شده است و بخش بزرگی از مدل درآمدی سازندگان تجهیزات هوشمند، اکنون بر پایه همین «دادهکاویِ تهاجمی» بنا شده است.
چرا فعالان بازار کریپتو باید نگران امنیت تجهیزات هوشمند باشند؟
این افشاگریهای امنیتی نگرانیهای عمیقی را میان فعالان بازار کریپتو ایجاد کرده است. از آنجایی که کلیدهای خصوصی و عبارات بازیابی کیف پولهای دیجیتال، حیاتیترین اطلاعات یک سرمایهگذار محسوب میشوند، دسترسی غیرمجاز به صدای محیط میتواند امنیت این داراییها را با خطر جدی مواجه کند.
در همین راستا، منیب علی، همبنیانگذار شبکه استکس (Stacks)، با ابراز نگرانی نسبت به این وضعیت در شبکه اجتماعی ایکس نوشت:
بسیاری از کاربران تصور میکردند که دستگاههای هوشمند تنها در صورت هک شدن به شنود میپردازند، اما اکنون مشخص شده است که این تلویزیونها اساساً با هدف نظارت و جاسوسی توسط سازندگان برنامهریزی شدهاند.
وی به فعالان حوزه رمزارز توصیه کرد که برای جلوگیری از هرگونه نشت اطلاعات حساس یا شنود عبارات امنیتی، مدیریت کیف پولهای دیجیتال خود را در اتاقهایی که این تجهیزات هوشمند حضور دارند، انجام ندهند.
این هشدار امنیتی بار دیگر ضرورت توجه به «بهداشت دیجیتال» در عصر هوش مصنوعی را یادآوری میکند؛ جایی که حتی یک وسیله ساده خانگی میتواند به عنوان ابزاری برای سرقت داراییهای دیجیتال یا نقض حریم خصوصی عمل کند. کاربران باید ضمن بهروزرسانی سیستمهای امنیتی خود، تا حد امکان دسترسی تجهیزات جانبی به میکروفون و اتصالات غیرضروری شبکه را محدود کنند.
مطالب مرتبط
- بیش از ۵۰۰ هزار کاربر گوگل پلی فریب نسخه جعلی واتساپ را خوردند
- بدافزار SynkLoader با جعل هویت پشتیبانی فنی، کاربران مایکروسافت تیمز را هدف قرار میدهد
- هشدار امنیتی: آسیبپذیری بحرانی تلگرام دسکتاپ شناسایی شد؛ همین حالا آپدیت کنید
- بدافزار SynkLoader با جعل هویت پشتیبانی فنی، کاربران مایکروسافت تیمز را هدف قرار میدهد


