خبرهای جدید:

سناریوی لغو گواهیهای دیجیتال این بار به سراغ شبکه پرداخت ایران آمد. بانک مرکزی با تکذیب هرگونه حمله سایبری، از…
بیشتر ببینید:
مرزهای امنیتی پلتفرم ServiceNow فرو ریخت. مهاجمان سایبری بهرهبرداری فعال از یک نقص بحرانی با امتیاز ۹.۵ از ۱۰ را…
بیشتر ببینید:
اقدام جدید آمریکا در مسدودسازی صدور گواهی امنیتی SSL برای وبسایت خبرگزاری فارس، بار دیگر مرزهای میان حکمرانی اینترنت و…
بیشتر ببینید:
دادگاهی در لندن، دو عضو جوان گروه هکری Scattered Spider را به دلیل اجرای یکی از پرهزینهترین حملات سایبری به…
بیشتر ببینید:
وزارت خزانهداری آمریکا با همکاری بریتانیا، سرویس VPN موسوم به First VPN Service (1VPNS) و مدیر آن را به اتهام…
بیشتر ببینید:
شرکت سونیکوال (SonicWall) نسبت به سوءاستفاده فعال از دو آسیبپذیری روز صفر (Zero-Day) در تجهیزات Secure Mobile Access (SMA) 1000…
بیشتر ببینید:
غول فناوری چین با انتشار جدیدترین بسته امنیتی اندروید برای ماه ژوئیه، گامی دیگر در جهت تأمین امنیت کاربران خود…
بیشتر ببینید:
طرح ملی راهاندازی شبکه فراگیر قضایی با هدف قطع وابستگی به اینترنت عمومی و تأمین بستری امن، پایدار و یکپارچه…
بیشتر ببینید:
مرکز امنیت سایبری استرالیا از موج بیسابقه حملات به وبسایتهای مبتنی بر سیستمهای مدیریت محتوا خبر داد و اعلام کرد…
بیشتر ببینید:
پایگاه ملی آسیبپذیریهای چین در اقدامی کمسابقه، ابزار محبوب برنامهنویسی Claude Code آنتروپیک را به داشتن آسیبپذیریهای در پشتی امنیتی…
بیشتر ببینید:
تحلیل رئیس پژوهشگاه ارتباطات و فناوری اطلاعات از یک باور نادرست نشان میدهد که قطع دسترسی به اینترنت نه تنها…
بیشتر ببینید:
خلاصه: مرکز هماهنگی واکنش به رخدادهای امنیتی رایانهای (CERT/CC) از وجود یک درِ پشتی احراز هویت پنهان در چندین نسخه…
بیشتر ببینید:
کمین هکرها پشت آگهیهای استخدام برندهای سرشناس؛ سرقت اطلاعات حساب گوگل با ترفند «مرورگر درون مرورگر» کارجویان حرفهای در حوزه…
بیشتر ببینید:
هشدار امنیتی: مجرمان سایبری با پکیج کامل «بدافزار بهعنوان سرویس»، حتی بدون دانش فنی، حسابهای بانکی را خالی میکنند پژوهشگران…
بیشتر ببینید:
معاون اول رئیسجمهور: آنچه در بانکها رخ داد نتیجه سهلانگاری در امنیت سایبری است / با متخلفان برخورد جدی میشود…
بیشتر ببینید:
حملهی «StrikeShark»؛ از دیپلماتهای اندونزی تا شرکتهای نرمافزاری تایوان، دامنهای گسترده از اهداف جاسوسی پژوهشگران امنیت سایبری شرکت کسپرسکی از…
بیشتر ببینید:
در دنیای سئو، هیچ واژهای به اندازه «بک لینک» همزمان نویدبخش و هراسانگیز نیست. همه میدانیم که بکلینکهای قدرتمند از…
بیشتر ببینید:
یک شرکت تامینکننده کلیدی اپل و تسلا در هند هدف حمله سایبری گسترده قرار گرفت و بیش از ۶۳۰ گیگابایت…
بیشتر ببینید:
اختلالی که تمام نشد؛ شبکه بانکی ایران در بنبست اطلاعرسانی بیش از دو هفته از آغاز اختلال گسترده در شبکه…
بیشتر ببینید:
هشدار امنیتی: مهاجمان با سوءاستفاده از قابلیت «Native Messaging» مرورگر اج، سد امنیتی «سندباکس» را دور میزنند پژوهشگران شرکت امنیت…
بیشتر ببینید:
هشدار محققان پارادایم شیفت: آسیبپذیری SecureROM در تراشههای A12 و A13 با هیچ وصلهای برطرف نمیشود گروهی از محققان امنیتی…
بیشتر ببینید:
سکوت مرگبار؛ باجافزاری که بدون هیچ هشداری، فایلهای حیاتی سازمانها را گروگان میگیرد گروهی از محققان امنیتی در واحد ThreatDown…
بیشتر ببینید: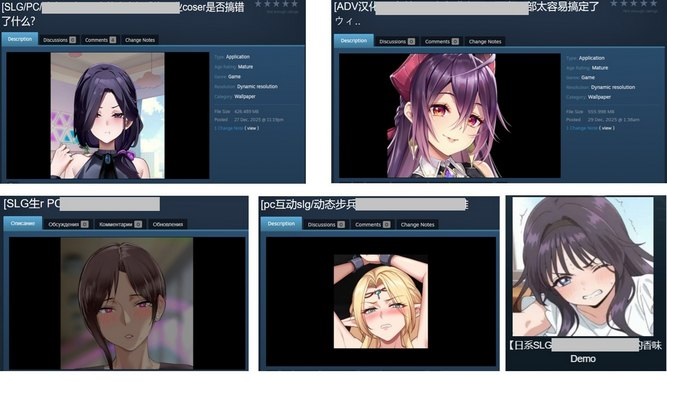
پژوهشگران شرکت امنیتی کسپرسکی از کشف یک کارزار گسترده و هوشمندانه خبر دادهاند که در آن هکرها از طریق والپیپرهای…
بیشتر ببینید:
هشدار فوری سیسکو و CISA: حفره CVE-2026-20262 با دسترسی کمسطح، مسیر دسترسی ریشه را باز میکند تنها دو هفته پس…
بیشتر ببینید:
زنگ خطر برای میلیونها دستگاه: حفرهای در لایه سختافزار که تا ابد باز میماند گروهی از محققان امنیتی در پارادایم…
بیشتر ببینید:
CVE-2026-0257 با امتیاز ۷.۸؛ هشدار فوری پالوآلتو: از ۱۷ مه ۲۰۲۶ شاهد سوءاستفاده فعال هستیم شرکت پالوآلتو نتورکز (Palo Alto…
بیشتر ببینید:
اوراکل هشدار فوری داد: حفره امنیتی بحرانی CVE-2026-35273 بدون نیاز به احراز هویت، سرورها را در معرض خطر قرار داده…
بیشتر ببینید:
گزارشهای تازه از همکاری مخفیانه آژانس امنیت ملی آمریکا با شرکت سازنده هوش مصنوعی، همزمان با شکایت رسمی آنتروپیک از…
بیشتر ببینید:
«تِچَپ» (Tchap)، پلتفرم پیامرسان امن و رمزگذاریشده دولت فرانسه، در یک حمله سایبری با استفاده از روش مهندسی اجتماعی به…
بیشتر ببینید:
چالش بزرگ یوتیوب با نهادهای تحت تحریم آمریکا؛ گزارش جدید پرده از یک تناقض برداشت تهدید امنیت سایبری تنها محدود…
بیشتر ببینید:
قربانیان حمله سایبری به NHS همچنان افزایش مییابد؛ شش ماه پس از اطلاعرسانی، تعداد نهایی نامشخص است بنیاد درمانی Mid…
بیشتر ببینید:
سرقت اطلاعات کاربران با تزریق بدافزار به ۷۳ مخزن؛ مایکروسافت دسترسی به دهها پروژه را قطع کرد شرکت مایکروسافت برای…
بیشتر ببینید:
واتساپ کمپین جدید فیشینگ یککلیکی را خنثی کرد و خواستار مجازات تعلیق حکم NSO شد متا بار دیگر پای غول…
بیشتر ببینید: