
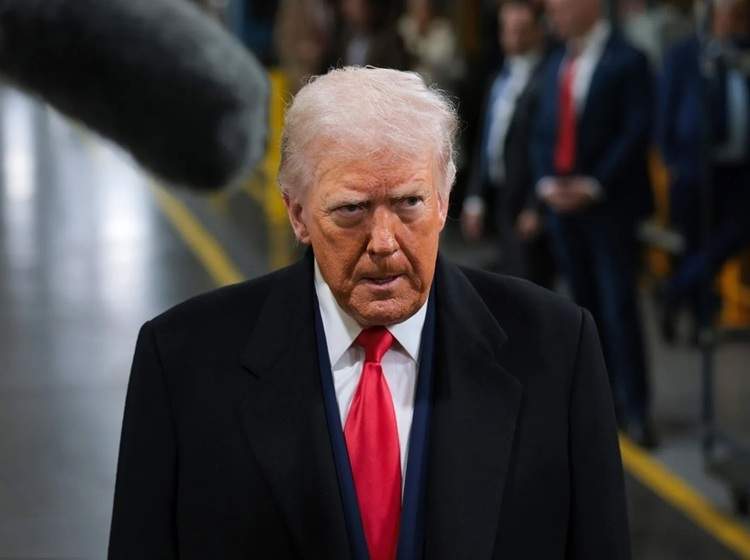
صدور یادداشت ریاستجمهوری جدید دونالد ترامپ برای گسترش اختیارات نهادهای فدرال در اجرای عملیات سایبری علیه مجرمان بینالمللی، تنها یک اقدام انتظامی یا امنیت داخلی نیست؛ بلکه آغاز فصلی تازه و بحثبرانگیز در دکترین جنگ سایبری ایالات متحده به شمار میرود. این تصمیم که عملاً به معنای چراغ سبز به همکاری با بخش خصوصی برای انجام عملیات تهاجمی است، ساختار دفاعی آمریکا را دستخوش تغییری بنیادین کرده است.
گذار از دفاع غیرفعال به تهاجم قانونی با خصوصیسازی نبرد سایبری
تا پیش از این فرمان، عملیات تهاجمی سایبری (Offensive Cyber Operations) به عنوان امری حاکمیتی، منحصراً در اختیار نهادهای نظامی و اطلاعاتی ایالات متحده قرار داشت و شرکتهای فناوری تنها به «دفاع غیرفعال» محدود بودند. فرمان جدید ترامپ با ایجاد «مرکز هماهنگی ملی»، بستر قانونی لازم را برای دفاع فعال فراهم کرده است. در این الگوی جدید:
غولهای فناوری اجازه مییابند ضمن به اشتراکگذاری دادههای تهدید، طرحهای عملیاتی تهاجمی را به دولت پیشنهاد دهند تا تحت کنترل فدرال اجرا شود.
این اقدام به معنای انتقال قدرت از نهادهای سنتی به سمت کنسرسیومی از غولهای فناوری و سازمانهای امنیتی است که مرز میان مسئولیت خصوصی و حاکمیتی را کمرنگ میکند.
ابزارسازی از بخش خصوصی در راستای قدرت سایبری ملی
فرمان جدید ترامپ در واقع اعتراف رسمی به این واقعیت است که بخش بزرگی از توانمندیهای سایبری و دادههای جهانی در اختیار شرکتهایی نظیر مایکروسافت، کروداسترایک و پالو آلتو نتورکس قرار دارد. با تبدیل شدن این شرکتها به اهرمهای قدرت ژئوپلیتیک، واشنگتن عملاً یک مدل «پیمانکاری سایبری» ایجاد کرده است. در این مدل، زیرساختهای خصوصی نه تنها به عنوان دیدهبان، بلکه به عنوان بازوی اجرایی و تهاجمی دولت عمل میکنند. این رویکرد ریسکهای بزرگی را به همراه دارد؛ از جمله:
چالشهای حقوق بینالملل: اجرای عملیات تهاجمی علیه سرورهای مستقر در کشورهای ثالث، نقض صریح حاکمیت ملی آنها تلقی میشود.
خطرات انتساب اشتباه: احتمال خطای شرکتهای خصوصی در شناسایی منشأ حملات، میتواند دولت آمریکا را ناخواسته درگیر تنشهای دیپلماتیک یا نظامی غیرضروری کند.
توجیه اقتصادی و پیامدهای امنیتی نبرد سایبری
کاخ سفید با استناد به خسارت ۲۰.۸ میلیارد دلاری کلاهبرداریهای سایبری در سال ۲۰۲۵، این دکترین تهاجمی را به عنوان یک «ضرورت معیشتی» برای مردم آمریکا معرفی کرده است. برای سایر کشورها از جمله ایران، این تغییر رژیم حقوقی به معنای افزایش فشار سایبری از مجاری غیردولتی و پیچیدهتر شدن لایه آفند است. این فرمان که به نوعی «دزدانهسازی قانونی» در فضای سایبری محسوب میشود، فضای دیجیتال جهانی را به سمت عدم قطعیت و ناامنی بیشتر سوق میدهد؛ جایی که دیگر نه تنها دولتها، بلکه شرکتهای خصوصی نیز میتوانند به عنوان بازیگران پیشدستانه، اقدام به «انتقام و انهدام» در پهنه وب کنند.
مطالب مرتبط
- شرکت امینرای با سبد جامع راهکارهای حکمرانی امنیت و هوش مصنوعی سازمانی در نمایشگاه الکامپ ۱۴۰۵ حضور دارد
- آسیبپذیری NemoClaw میتواند عاملهای هوش مصنوعی را از طریق یک وبسایت مخرب آلوده کند
- ToxicPanda 2.0 با دور زدن لایههای امنیتی اندروید کاربران بانکی را هدف گرفته است
- آسیبپذیری NemoClaw میتواند عاملهای هوش مصنوعی را از طریق یک وبسایت مخرب آلوده کند












Leave a Reply