
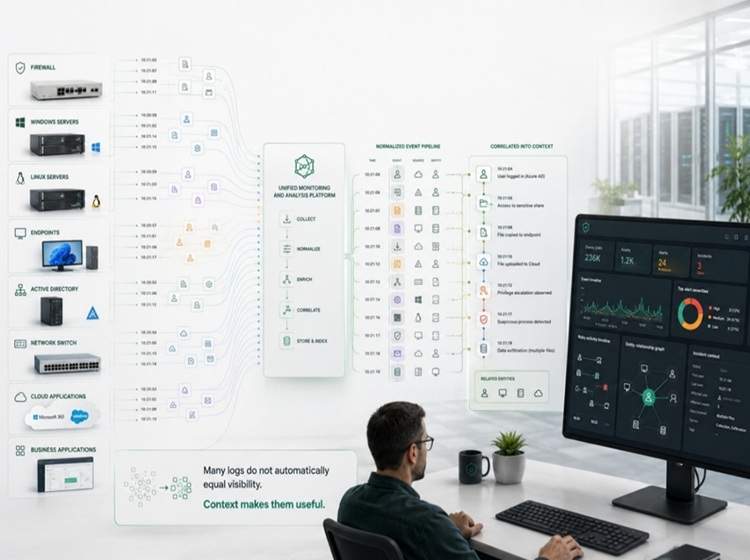
در دنیای پیچیده تهدیدات سایبری امروز، مراکز عملیات امنیت (SOC) روزانه با حجم عظیمی از دادهها، هشدارها و لاگهای پراکنده از منابع مختلف نظیر فایروالها، سرورها، سرویسهای ابری و تجهیزات شبکه مواجه هستند. این حجم انبوه از دادهها، نه تنها به تقویت امنیت کمک نمیکند، بلکه به دلیل عدم یکپارچگی، منجر به سردرگمی کارشناسان و ناتوانی در تحلیل دقیق رخدادها میشود. در این میان، استفاده از یک سامانه پیشرفته «مدیریت رویدادهای امنیتی» (SIEM) برای ایجاد دید جامع و معنادار از وضعیت شبکه، به ضرورتی انکارناپذیر تبدیل شده است.
مدیریت رویدادهای امنیتی با پلتفرم KUMA کسپرسکی
سامانه KUMA (Kaspersky Unified Monitoring and Analysis Platform) به عنوان راهکار اختصاصی کسپرسکی، با هدف تبدیل دادههای خام به اطلاعات عملیاتی طراحی شده است. این سامانه با بهرهگیری از معماری توزیعشده، وظایف دریافت، نرمالسازی و تحلیل دادهها را از طریق اجزایی مانند Collector و Correlator انجام میدهد. Collectorها دادههای ناهمگون از منابع مختلف را دریافت کرده و با تبدیل آنها به قالبی استاندارد، امکان تحلیل دقیقتری را برای تیم امنیت فراهم میکنند.
برخلاف سیستمهای سنتی، KUMA با تکیه بر تحلیل رفتار کاربر و موجودیتها (UEBA)، فراتر از هشدارهای ساده عمل میکند. برخی از مزایای کلیدی این رویکرد عبارتند از:
تجمیع هوشمند رویدادها: حذف نویزهای اضافی و ادغام صدها رویداد تکراری در یک رخداد واحد برای جلوگیری از خستگی مفرط تحلیلگران.
پشتیبانی از قابلیت Retroscan: امکان بررسی دادههای تاریخی بر اساس قواعد جدید شناسایی تهدید، جهت کشف حملاتی که ممکن است در زمان وقوع شناسایی نشده باشند.
همبستگی دادهها؛ کلید کشف داستان پشت حملات
تفاوت اصلی یک مرکز عملیات امنیت کارآمد با مجموعهای از تجهیزات متصل، در توانایی «همبستگی» (Correlation) است. ابزار Correlator در پلتفرم کسپرسکی قادر است الگوهای رفتاری مشکوک را از دل انبوه رویدادها استخراج کند. به عنوان مثال، اگر یک حساب کاربری در ساعتی غیرمعمول وارد شود و بلافاصله فرایندی غیرمجاز را اجرا کند، KUMA با اتصال این نقاط به یکدیگر، تصویری روشن از یک نفوذ بالقوه ترسیم میکند. این همبستگی باعث میشود تیم SOC به جای بررسی تکتک لاگها، بر روی زنجیره رخدادهای امنیتی تمرکز کنند.
هوشمندی در پاسخگویی و غنیسازی دادهها
اطلاعات خام بدون سابقه تهدید، ارزش تحلیلی کمی دارند. KUMA با یکپارچهسازی اطلاعات تهدید (Threat Intelligence) مانند Kaspersky CyberTrace، رویدادها را غنیسازی کرده و به تحلیلگر کمک میکند تا سریعتر ماهیت یک IP یا فایل مخرب را شناسایی کند.
علاوه بر این، قابلیت پاسخگویی خودکار در این پلتفرم، با رعایت استانداردهای کنترلی، به سازمانها اجازه میدهد در برابر تهدیدات لحظهای واکنش نشان دهند. با نگاشت قواعد تشخیص به چارچوبهای معتبری مانند MITRE ATT&CK، سازمانها میتوانند خلأهای امنیتی خود را شناسایی کرده و زیرساخت پایش خود را دقیقتر مهندسی کنند. برای استقرار موفق، تحلیل دقیق حجم رویدادها، شبکه و فرایندهای داخلی سازمان پیش از پیادهسازی نهایی، گامی کلیدی در بهرهبرداری بهینه از این سامانه محسوب میشود.
مطالب مرتبط
- طرح متمرکزسازی بودجه امنیت سایبری برای ارتقای زیرساختهای حیاتی کشور کلید میخورد
- بررسی تخصصی بیمه امنیت سایبری در الکامپ با حضور مدیران ارشد بانکی و حاکمیتی
- نشت اطلاعات ۵ میلیون کاربر دیجیشهر، نقشه راه تازهای برای فیشینگ هدفمند و کلاهبرداری مالی ترسیم کرد
- هشدار عارف: یک دانشجو هم میتواند بانکهای ما را هک کند؛ حمله سایبری اخیر «هشداری برای حملات بدتر» است








Leave a Reply